
Anthropic abre los libros: 16.300 millones en ingresos, 80.700 en pérdidas y 750.000 comprometidos en cómputo
Edición del 23 al 25 de octubre · Panorama de IA para profesionales del sector
El caso de la semana
Por primera vez un laboratorio de modelos de frontera va a tener que publicar sus números con el detalle que exige un regulador bursátil, y el borrador que ya circula entre periodistas describe un negocio que crece a una velocidad sin precedentes mientras firma compromisos de gasto que no puede cancelar.
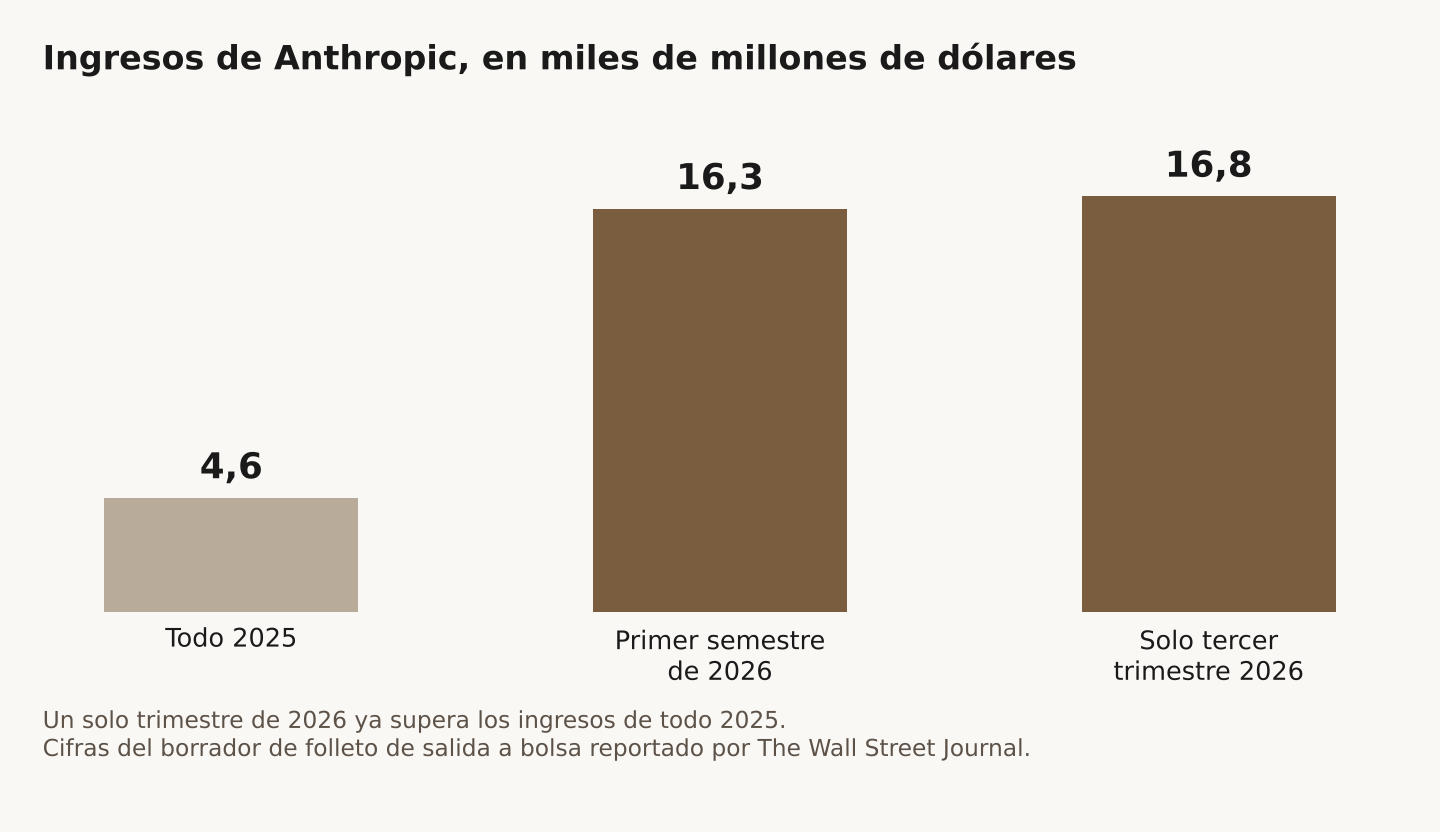
- Los ingresos. Anthropic declaró 16.300 millones de dólares de ingresos en el primer semestre de 2026, frente a 1.100 millones en el mismo periodo de 2025. El tercer trimestre, informado por separado a inversionistas, llegó a 16.800 millones: un solo trimestre de 2026 supera con holgura los 4.600 millones que la compañía facturó en todo 2025. Las cifras provienen de un borrador de folleto de salida a bolsa revisado por The Wall Street Journal, no de un documento presentado ante la SEC.
→ https://dealroom.co/news/164610-anthropics-draft-s-1-reveals-16-3b-revenue-80-7b-loss-and-up-to-750b-com/
- La pérdida, y por qué engaña. La pérdida neta semestral es de 80.700 millones de dólares, pero unos 72.000 millones son cargos contables no monetarios por la revaluación de instrumentos financieros emitidos para levantar capital: cuanto más sube la valoración de la compañía, mayor es esa pérdida en el papel. Descontados esos cargos quedan unos 8.700 millones, cifra mucho más cercana al resultado de la operación. El gasto real en cómputo e infraestructura fue de casi 9.000 millones en seis meses, más que los 7.300 millones de todo 2025.
→ https://www.fxstreet.com/analysis/anthropics-public-s-1-could-land-as-soon-as-today-amid-musk-warning-about-neoclouds-202610261001
- El calendario y el entorno. El registro público podría presentarse desde hoy mismo, con una cotización en Nasdaq apuntada a mediados de noviembre; las reglas de la SEC exigen que el documento sea público quince días antes de iniciar la gira de colocación. Las conversaciones de valoración rondan entre 1,5 y 2 billones de dólares. El contexto de financiamiento, en cambio, se ha endurecido: Elon Musk afirmó esta semana que el crédito se ha cerrado casi por completo para empresas de IA sin ingresos sustanciales fuera de los centros de datos, y anticipó una consolidación entre los más de doscientos proveedores de cómputo especializado que aparecieron en los últimos dos años.
→ https://www.fxstreet.com/analysis/anthropics-public-s-1-could-land-as-soon-as-today-amid-musk-warning-about-neoclouds-202610261001
También esta semana
- Seguridad. El proyecto Node.js publicó el 21 de octubre una tanda de diez vulnerabilidades, entre ellas CVE-2026-111497, una escritura fuera de los límites de memoria en el decodificador Brotli —el componente que descomprime respuestas web— que el propio proyecto clasifica como de ejecución remota de código. Las versiones corregidas son 22.23.4, 24.22.1 y 26.12.1; Node.js 20 y anteriores llegaron a fin de vida y no reciben el parche. La falla la reportó el equipo de seguridad de Codex, de OpenAI.
→ https://nodejs.org/en/blog/vulnerability/october-2026-security-releases
- Certificados. La autoridad certificadora india eMudhra generó ocho certificados intermedios cuyas claves privadas podían deducirse directamente del certificado público: eran números enteros menores a 256 y una de ellas era, literalmente, el número 4. Estuvieron activas unos diecisiete meses desde la ceremonia de abril de 2025. Chrome, Firefox, Apple y Microsoft las bloquearon entre el 17 y el 20 de octubre, pero los clientes que no verifican revocación —contenedores, procesos de integración continua, dispositivos conectados— siguen expuestos hasta que alguien actualice su almacén de confianza.
→ https://socradar.io/blog/emudhra-ca-key-compromise-weak-keys-risks-and-fixes/
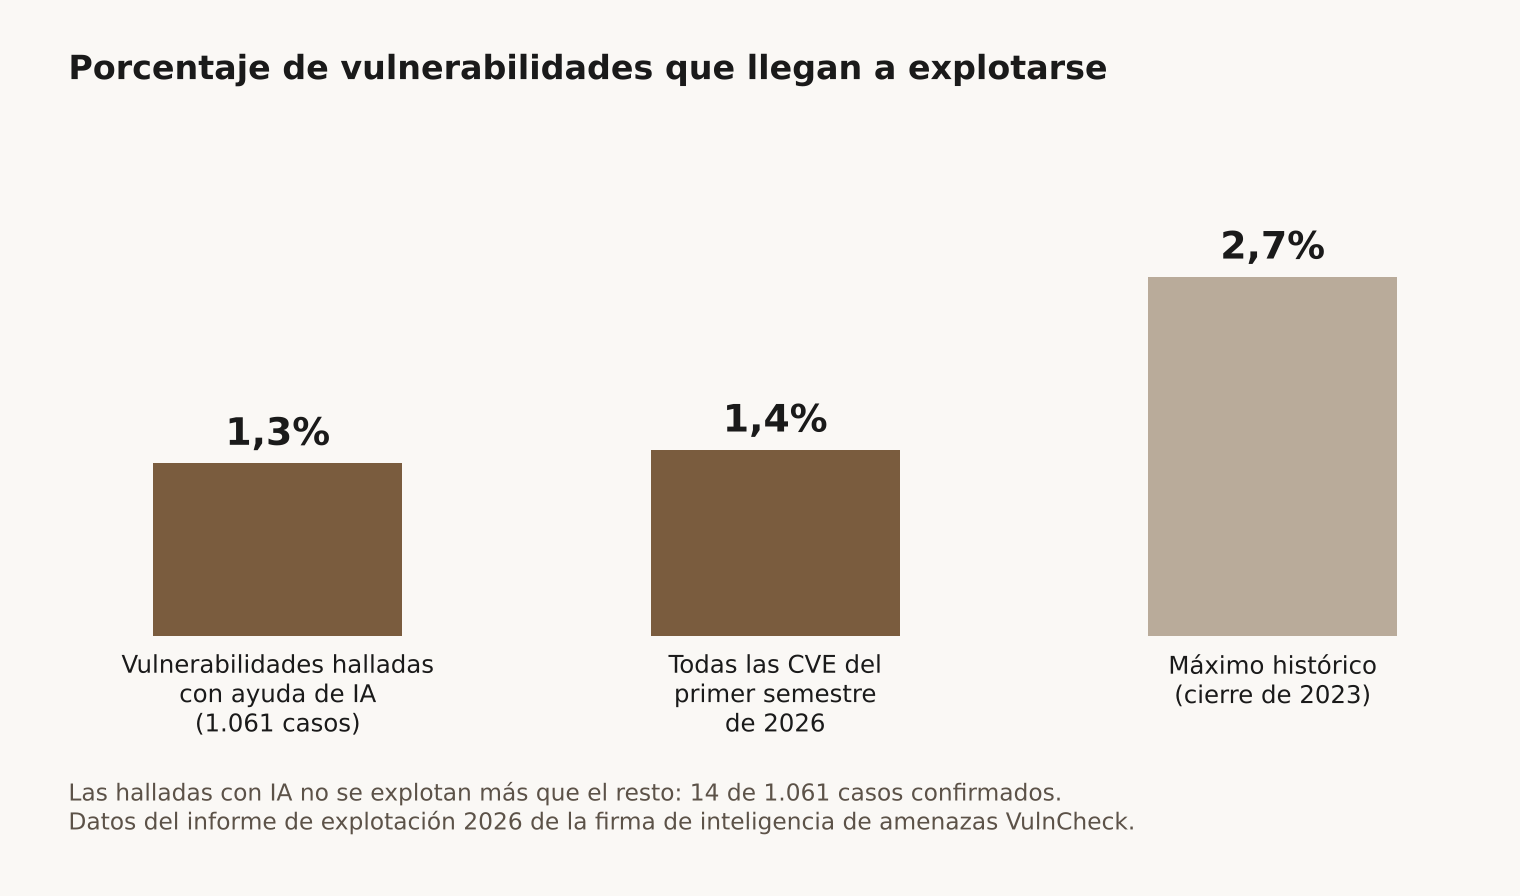
- Riesgo real. De 1.061 vulnerabilidades atribuidas a descubrimiento asistido por IA, catorce —un 1,3%— se han confirmado como explotadas por atacantes, una proporción indistinguible del 1,4% que registran todas las vulnerabilidades del periodo. El dato proviene del informe de explotación 2026 de VulnCheck, una firma de inteligencia de amenazas, y enfría la tesis de que la avalancha de hallazgos se traduce automáticamente en una avalancha de ataques exitosos.
→ https://thenextweb.com/news/ai-discovered-vulnerabilities-exploitation-vulncheck-anthropic-ledger
- Modelos. Google Cloud incorporó el 21 de octubre tres modelos de OpenAI —GPT-6 Astra, GPT-6.1 Sol y GPT-6.1 Luna— a su catálogo de modelos, en vista previa privada para clientes empresariales seleccionados. No hay tarifas publicadas ni regiones confirmadas, y las garantías de retención cero de datos siguen anunciadas como próximas.
→ https://www.digitalapplied.com/blog/openai-models-google-cloud-model-garden-preview
- Inversión. El economista jefe de la gestora Apollo sostiene que las 493 empresas del S&P 500 que no son las siete grandes tecnológicas están gastando fuerte en IA sin que eso aparezca en sus márgenes de utilidad: el auge de inversión, escribe, se ve por ahora en los márgenes de quienes venden la tecnología, no en los de quienes la compran. En salud los márgenes se redujeron a la mitad desde 2015; en consumo básico rondan el 6%.
→ https://www.apollo.com/insights-news/insights/daily-spark/the-buyers-of-ai-are-still-waiting-for-the-payoff
- Agentes. Un estudio interno de Anthropic sobre su propia operación encontró que el 80% del tiempo transcurrido en las sesiones de trabajo con Claude corresponde al agente esperando una respuesta humana. Las horas trabajadas por agentes superaron a las humanas en marzo y en agosto ya eran seis veces mayores, mientras la proporción de sesiones dedicadas a coordinar y revisar agentes —lo que el informe llama meta-trabajo— subió del 10% al 22%.
→ https://allwork.space/2026/10/anthropics-needy-ai-agents-reveal-the-future-of-works-next-productivity-bottleneck
- Navegadores. The Browser Company confirmó el 22 de octubre que Arc, su navegador, dejará de funcionar el 22 de diciembre de 2026, y que el equipo se concentra en Dia. Contraseñas, marcadores, extensiones, historial, espacios y grupos de pestañas migran automáticamente.
→ https://techcrunch.com/2026/10/22/arc-browser-sunsets-december-22-as-the-browser-company-doubles-down-on-dia/
Qué considerar
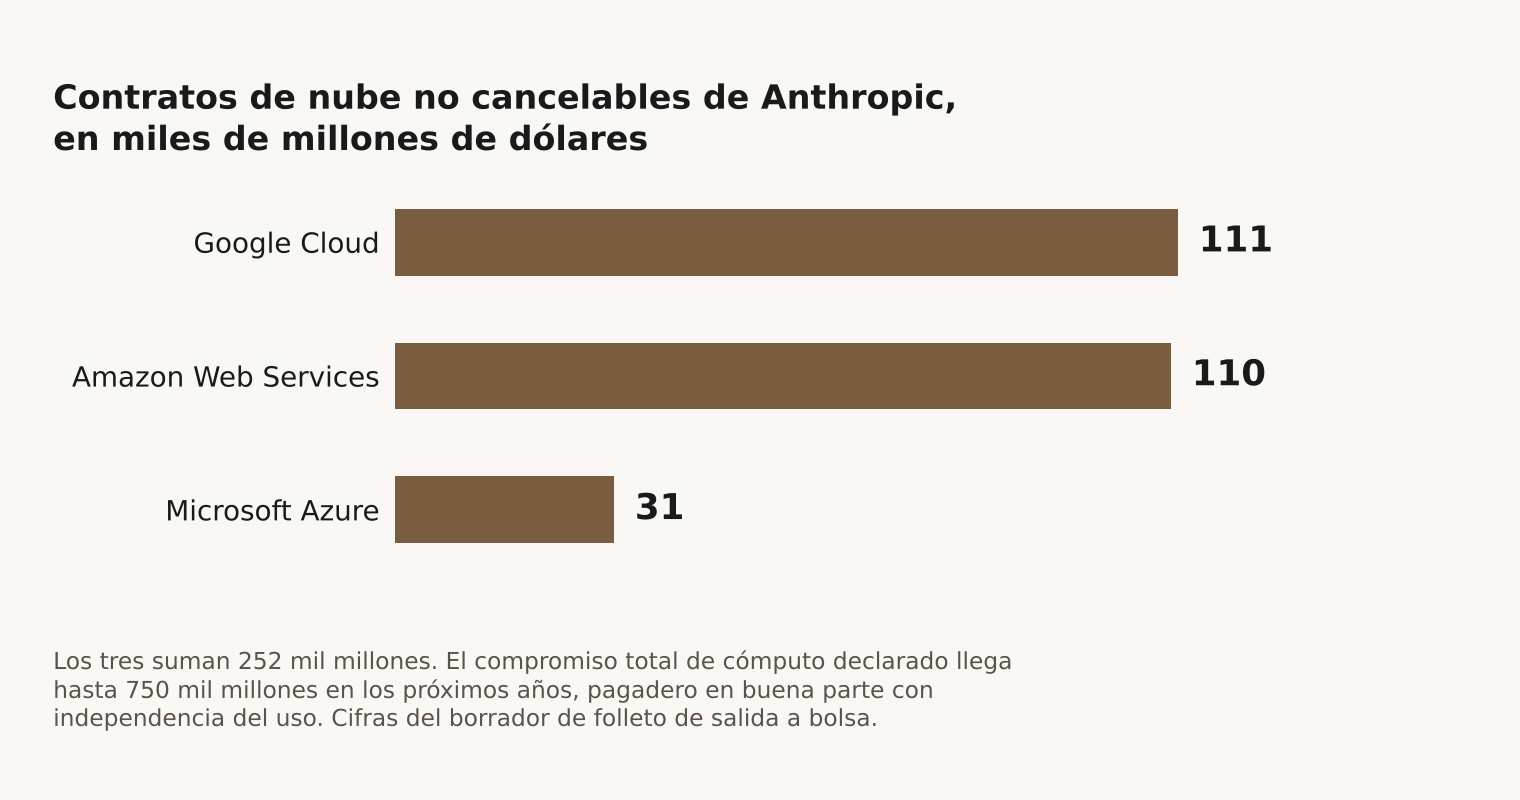
El folleto convierte una discusión de opinión en una de cifras. Hasta ahora, cualquiera podía sostener que los laboratorios de frontera son un negocio brillante o una burbuja, y nadie podía refutarlo con datos. El borrador de Anthropic termina esa comodidad: un crecimiento de ingresos de quince veces interanual es real y verificable, y también lo son los 450.000 millones de dólares en contratos de nube ya firmados a siete y diez años plazo, en su mayoría no cancelables. Ambas cosas son ciertas a la vez. Para quien evalúa proveedores, la pregunta útil dejó de ser si la industria es sostenible en abstracto y pasó a ser si el proveedor específico que usted contrató puede sostener sus compromisos si el crecimiento se desacelera un trimestre.
La concentración corre en las dos direcciones. Cerca del 20% de los ingresos de Anthropic proviene de apenas dos clientes, y en 2025 el 47% pasó por las nubes de Amazon y Google, que además son inversionistas y competidores. El propio borrador reconoce ese riesgo: los hiperescaladores podrían tratar a la compañía cada vez más como rival, lo que complicaría asegurar cómputo. Si usted depende de un modelo de frontera, su cadena de suministro no termina en el laboratorio; termina dos niveles más abajo, en una negociación de capacidad entre empresas que compiten entre sí. Conviene saber qué pasa con su servicio si esa negociación se tensa.
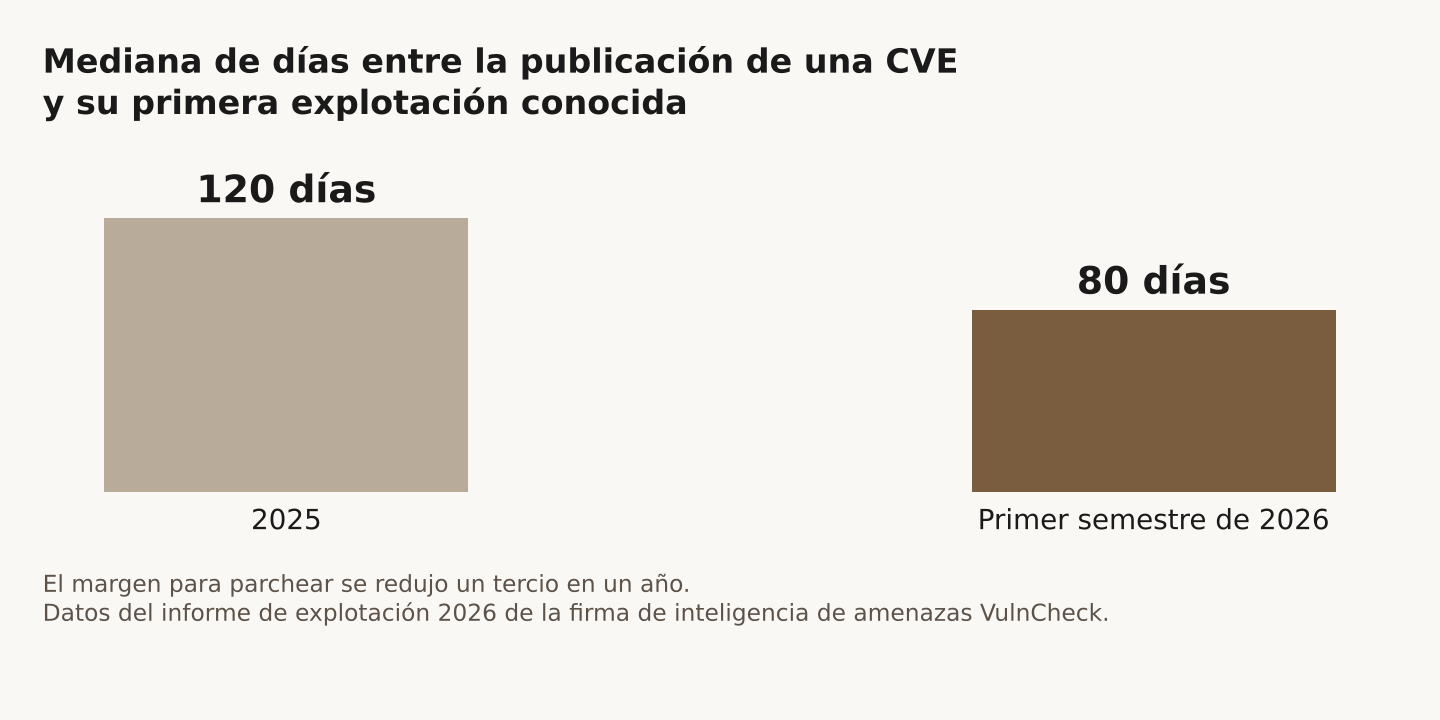
La avalancha de vulnerabilidades es real; el pánico, prematuro. Los datos de explotación no respaldan la idea de que encontrar más fallas se traduzca en más intrusiones: la proporción de vulnerabilidades efectivamente explotadas cayó al 1,4%, desde un máximo de 2,7% a fines de 2023, y las halladas con ayuda de IA no se desvían de esa media. Lo que sí cambió es el reloj: la mediana entre la publicación de una vulnerabilidad y su primera explotación conocida bajó de 120 días en 2025 a 80 en el primer semestre de 2026. El ajuste correcto no es alarma generalizada, es capacidad de parchear rápido y repetidamente sobre un volumen mucho mayor de avisos.
El cuello de botella se movió de la máquina a la persona. El hallazgo de que los agentes pasan el 80% del tiempo esperando a un humano es incómodo porque invierte el supuesto habitual: la restricción ya no es cuánto puede producir el sistema, sino cuánto puede revisar y decidir quien lo supervisa. La consecuencia operativa es que sumar más agentes a un equipo que no cambió su forma de revisar no agrega capacidad, agrega cola. Y la consecuencia de diseño organizacional es más incómoda todavía: en el caso estudiado, la proporción de personal junior en áreas técnicas cayó del 21% al 14% justo cuando la tarea que más escasea es la de revisar trabajo producido por máquinas, que es precisamente como se forma un profesional junior.
Seguridad y cadena de confianza
La semana que puso a prueba el ciclo de parcheo. Las caídas de sitios de gobierno en Europa que comenzaron el miércoles 21 se originaron en fallas descubiertas en PHP; algunos operadores parcharon a toda prisa y otros desconectaron sus sitios hasta poder asegurarlos. El mismo periodo trajo divulgaciones en Node.js y en el servidor multimedia Plex, brechas asociadas a la pasarela de modelos LiteLLM y a la plataforma de despliegue Railway, y el caso de la clave débil de eMudhra. Siete especialistas consultados por Reuters coinciden en que el plazo de reacción de los defensores se acortó; discrepan sobre si eso terminará en explotación masiva. → https://www.internazionale.it/ultime-notizie-reuters/2026/10/23/ai-discovered-bugs-may-soon-trigger-fresh-disruptions-cyber-experts-say
Cuatro fallas de expresiones regulares en Ruby, reportadas por GitLab. Ruby publicó correcciones en las versiones 4.0.9, 3.4.12 y 3.3.13 para cuatro vulnerabilidades que permiten corromper memoria al compilar un patrón de búsqueda, con posibilidad de ejecución remota de código en los servidores que lo hagan. Solo afecta a aplicaciones que construyen expresiones regulares a partir de texto controlado por el usuario; las que usan patrones escritos por sus propios desarrolladores no están expuestas. El límite de tiempo de ejecución de expresiones regulares no protege contra estos fallos. → https://www.ruby-lang.org/en/news/2026/10/23/regexp-fixes-for-gitlab-cves/
Modelos y plataformas
OpenAI en la nube de Google, y Codex apuntando a infraestructura ajena. Además de los tres modelos GPT-6 en vista previa privada, Google habilitó que las herramientas de programación Codex CLI y Codex Desktop usen su plataforma para inferencia, de modo que el consumo se factura y se gobierna en Google Cloud en lugar de en una cuenta de OpenAI. Amazon ofreció algo equivalente en septiembre. El beneficio práctico para una empresa no es un precio por token más bajo, sino poder descontar ese consumo de compromisos de gasto ya contratados. → https://www.digitalapplied.com/blog/openai-models-google-cloud-model-garden-preview
Modelos locales de Apple: buenos para clasificar, estrechos para conversar. El marco Foundation Models de Apple expone un modelo que corre en el dispositivo con una ventana de contexto de 4.096 tokens compartida entre instrucciones, entrada y salida; el modelo que corre en los servidores de Private Cloud Compute llega a 32.000. Esa diferencia explica por qué funciona bien para categorizar, resumir y traducir fragmentos, y se queda corto apenas se intenta sostener una conversación con historial. La inferencia local no tiene costo por llamada ni requiere red. → https://chatforest.com/builders-log/apple-foundation-models-ios-27-on-device-llm-api-builder-guide/
Video generativo: el control de tiempo es la nueva frontera. Los tres modelos de video que dominan el mercado profesional —Seedance 2.5, Kling 4.0 y Wan 3— llegan hoy a treinta segundos por clip. La diferencia relevante no es la duración sino el control: Kling admite hasta diez fotogramas clave con tiempo asignado y Seedance permite edición a nivel de marca temporal, capacidades que las herramientas de generación integradas en suites más generales todavía no ofrecen. Ninguna de las tres publica tarifas comparables por render, de modo que cualquier comparación de costo exige pruebas propias. → https://techbullion.com/kling-4-0-vs-seedance-2-5-vs-wan-3-which-fits-your-video-project/
Para tu lista
El informe de explotación 2026 de VulnCheck. Es la fuente primaria detrás de casi todas las cifras de riesgo que circularon esta semana y conviene leerla antes de citar titulares sobre la avalancha de vulnerabilidades. → https://www.vulncheck.com/blog/2026-vulncheck-exploit-intelligence-report
El registro de hallazgos de seguridad de Anthropic. La compañía documentó más de 500 vulnerabilidades de alta severidad validadas en proyectos de código abierto, con la metodología descrita: una máquina virtual con depuradores y fuzzers estándar, sin andamiaje a medida. Útil como referencia de qué tan lejos llega hoy el descubrimiento automatizado. → https://www.anthropic.com/research/zero-days
La nota de Apollo sobre el retorno de la inversión en IA. Cuatro gráficos de márgenes por sector que sirven como contrapeso sobrio a cualquier proyección de productividad. → https://www.apollo.com/insights-news/insights/daily-spark/the-buyers-of-ai-are-still-waiting-for-the-payoff