
Un modelo de IA encontró la falla que obligó a apagar servicios públicos en media Europa
Edición del 21 al 22 de octubre · Panorama de IA para profesionales del sector
El caso de la semana
El 21 de octubre el proyecto PHP publicó de urgencia dos parches críticos. En las horas siguientes, gobiernos de al menos cinco países europeos apagaron servicios digitales por precaución, la agencia de ciberseguridad estadounidense pidió parchar de inmediato y la primera ministra de Japón salió a pedirlo por sus redes. Las dos fallas las había encontrado un modelo de lenguaje, meses antes, en una auditoría pagada por OpenAI.
- Las fallas permiten ejecutar código en el servidor sin credenciales y leer la memoria de los procesos de PHP. Se identifican como CVE-2026-109618 y CVE-2026-109619, bautizadas PHP2Shell, y el propio proyecto las calificó con 9,2 sobre 10 en la escala CVSS v4.0. La segunda capacidad es la más incómoda: sin siquiera ejecutar código, un atacante puede leer memoria de los procesos que atienden otras solicitudes y quedarse con contraseñas, tokens, claves de API y certificados de terceros. Están afectadas prácticamente todas las versiones desde PHP 5.4, con mod_php como el escenario de mayor riesgo, y también PHP-FPM, php-cgi, FrankenPHP y LiteSpeed. El parche estaba programado para el 22 de octubre, pero una filtración en un foro público obligó a adelantarlo al 21 a las 14:00 UTC.
→ https://thehackernews.com/2026/10/php-issues-emergency-patches-for-two.html
- El hallazgo salió de un modelo de OpenAI y fue confirmado, por separado, por el equipo de seguridad de Google Cloud. Un investigador de la firma Calif encontró la primera falla en agosto usando GPT-5.6 Sol, en una auditoría del código fuente de PHP financiada por Patch the Planet, el programa de seguridad de OpenAI. Semanas después, el equipo de Wiz —hoy parte de Google Cloud— llegó a las mismas fallas por su cuenta combinando Gemini 4 Argon, GPT-5.6 Sol y su propia herramienta de análisis. Wiz estima que PHP corre cerca del 70% de los sitios web del mundo, y de ahí sale la cifra que circuló todo el miércoles. OpenAI describió el hallazgo como "uno de los problemas de seguridad de mayor impacto en la memoria reciente". El investigador que lo encontró matizó el entusiasmo: ningún modelo, dijo, es capaz de desenterrar todos los errores con instrucciones simples.
→ https://thenextweb.com/news/php2shell-php-rce-ai-openai-wiz
- La reacción de los Estados fue apagar primero y revisar después. Países Bajos sacó de línea Overheid.nl, MijnOverheid.nl y DigiD, su sistema de identidad digital, declarando que no había indicios de explotación activa. Finlandia cerró servicios web del centro estatal de tecnología como medida preventiva, Francia bajó temporalmente sitios de prefecturas, el proveedor federal de servicios informáticos de Alemania suspendió varios sitios y Bélgica tomó medidas equivalentes. CERT-EU recomendó aislar las aplicaciones expuestas a internet a quienes no pudieran parchar a tiempo. La agencia estadounidense CISA pidió instalar el parche con rapidez esa misma tarde. La firma watchTowr registró intentos activos de explotación el mismo 21 de octubre; al cierre de esta edición no hay ninguna intrusión exitosa confirmada públicamente.
→ https://www.techrepublic.com/article/news-critical-php-flaws-government-websites-patches-europe-emea/
También esta semana
- Agentes. Microsoft documentó que un grupo alineado con el Estado chino usó un marco de pruebas de penetración con agentes autónomos para atacar cientos de organizaciones y comprometer una aplicación multiempresa de un proveedor de respaldo en la nube.
→ https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/
- Seguridad. Railway, la plataforma de despliegue, pidió a todos sus usuarios revocar y reemitir sus claves tras un ataque que accedió a variables de entorno cifradas y, en algunos casos, a su contenido descifrado.
→ https://techcrunch.com/2026/10/22/developer-platform-railway-urges-all-users-to-revoke-secret-keys-after-cyberattack/
- Regulación. Un juez de Nuevo México ordenó a Meta pagar US$25.000 millones por haber engañado a los usuarios de Facebook sobre el control de sus datos. Es la mayor sanción que haya enfrentado la empresa.
→ https://www.pbs.org/newshour/nation/meta-must-pay-new-mexico-25-billion-its-biggest-fine-ever-for-deceiving-users-about-facebook-privacy
- Costos. OpenAI llevó la publicidad de ChatGPT a 26 países nuevos, entre ellos Chile, Argentina, Colombia y Perú. Los anuncios aparecen solo en los planes gratuito y Go.
→ https://www.pymnts.com/news/artificial-intelligence/2026/openai-expands-chatgpt-ads-to-26-new-countries/
- Agentes. Anthropic abrió en vista previa Claude Duet, un agente que revisa las cuentas conectadas del usuario cada pocas horas y escribe solo cuando hay algo que decidir. Lista de espera, únicamente en Estados Unidos.
→ https://www.engadget.com/2293646/claude-duet-is-anthropics-answer-to-meta-muse-and-openai-dots/
- Modelos. El laboratorio de IA de Shanghái publicó Sage-A1.5, un modelo de agentes de 35 mil millones de parámetros con solo 3 mil millones activos por paso, con pesos abiertos y enfocado en tareas de larga duración.
→ https://arxiv.org/abs/2610.28578
Qué considerar
La superficie de ataque dejó de ser tu código. Ninguna de las tres historias de la semana empieza en una aplicación mal escrita. PHP2Shell está en el intérprete: una aplicación impecable corriendo sobre una versión vulnerable queda igual de expuesta. El incidente de Railway está en la plataforma donde se guardan las variables de entorno, no en lo que despliega el cliente. Y el caso de ConnectWise está en una aplicación multiempresa de un proveedor que el cliente final probablemente nunca evaluó. La pregunta útil para esta semana no es si su código es seguro, sino qué piezas de infraestructura ajena pueden comprometer su servicio sin que usted toque una línea.
La rotación de credenciales pasó de trámite anual a capacidad operativa. Entre Railway, el incidente de la herramienta de programación OpenCode días antes y la lectura de memoria que habilita PHP2Shell, cualquier credencial que haya pasado por un servidor PHP o por una plataforma de despliegue esta semana debe considerarse potencialmente expuesta. El detalle que más duele no es el robo: es que Railway congeló los despliegues mientras investigaba, de modo que quienes rotaron sus claves no pudieron publicar la versión nueva. Rotar sin poder desplegar equivale a apagar el servicio. Vale la pena medir cuánto demora su equipo en reemplazar todas las credenciales de un proveedor y qué queda inoperativo mientras tanto.
El parcheo ahora corre contra un reloj de máquina. Entre la publicación del parche y los primeros intentos de explotación pasaron horas, no semanas, y los atacantes modificaron sus cargas para evadir reglas de cortafuegos el mismo día. Del otro lado, la campaña que documentó Microsoft obtuvo acceso privilegiado a infraestructura de nube en menos de tres horas desde el primer contacto en varios casos. Si su proceso de actualización supone que hay un fin de semana para probar, ese supuesto ya no se sostiene para fallas de esta categoría.
Las flotas de agentes necesitan las reglas que se les pusieron a los humanos. La discusión que gana tracción entre quienes ya operan agentes autónomos a diario no es sobre capacidades sino sobre contención: gastos que se disparan cuando un agente decide hacer decenas de miles de llamadas a una API en media hora, desarrollos desarmados por agentes que actuaron sin aprobación, actualizaciones de la máquina virtual del agente que se llevan archivos y contexto sin avisar. El consenso práctico que se está formando es conservador y conocido: un responsable por tarea, límites de gasto duros, y aprobación humana explícita para cualquier acción irreversible. Es la misma separación de funciones que se exige a un equipo de personas.
Seguridad de la cadena de suministro
El mismo 21 de octubre en que salió el parche de PHP, Node.js publicó correcciones para diez vulnerabilidades, cuatro de ellas de gravedad alta. La más seria, CVE-2026-111497, es una escritura fuera de límites en el decodificador Brotli que Node.js incluye, y según el propio proyecto permite ejecución remota de código. Las otras tres de gravedad alta permiten saltarse la verificación del nombre de host en TLS: un certificado emitido para una dirección puede darse por válido al conectarse a otra, usando formas no canónicas de una dirección IP como 0127.0.0.1 o 127.1. La exposición es mayor en código que se conecta a direcciones provistas por terceros, como los emisores de webhooks. No hay mitigaciones publicadas: la única salida documentada es actualizar.
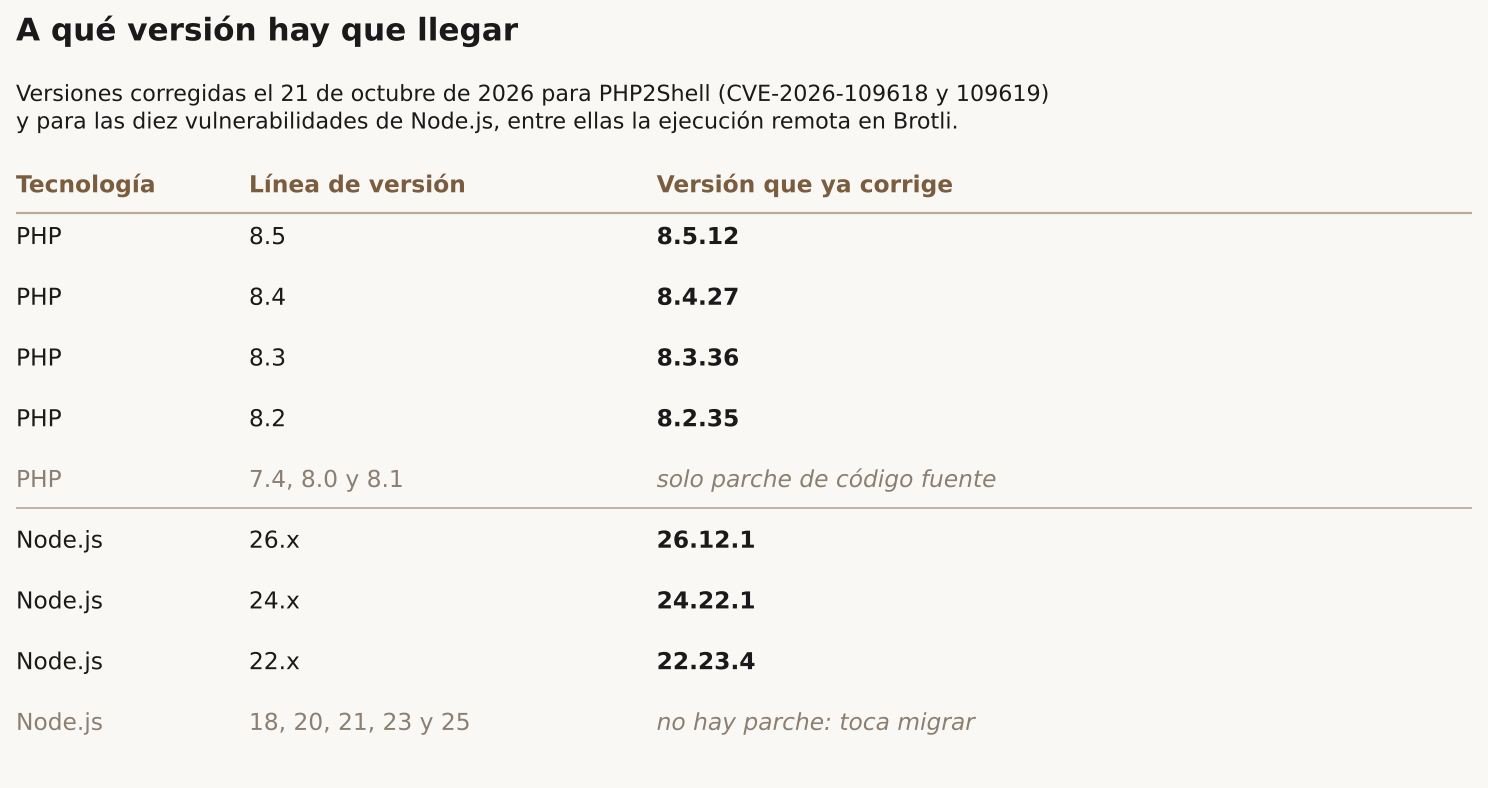
PHP se corrige en 8.5.12, 8.4.27, 8.3.36 y 8.2.35, con parches de código fuente publicados para 7.4, 8.0 y 8.1, que ya no reciben actualizaciones del proyecto. Node.js se corrige en 22.23.4, 24.22.1 y 26.12.1; las líneas 18, 20, 21, 23 y 25 están fuera de soporte y no tendrán parche. → https://www.konfirmity.com/advisories/nodejs-october-2026-security-releases
Agentes del otro lado
Microsoft publicó el 21 de octubre el análisis de una campaña del grupo Storm-0940, alineado con el Estado chino, que desde comienzos de septiembre viene usando ARTEX, un marco de pruebas de penetración de código abierto construido sobre varios agentes de lenguaje que ejecuta un ataque completo —desde el reconocimiento hasta la extracción de datos— con mínima intervención humana. El grupo comprometió una aplicación multiempresa de ConnectWise, proveedor de respaldo en la nube, y usó esas credenciales para autenticarse en los entornos de clientes sin que ningún usuario iniciara sesión.
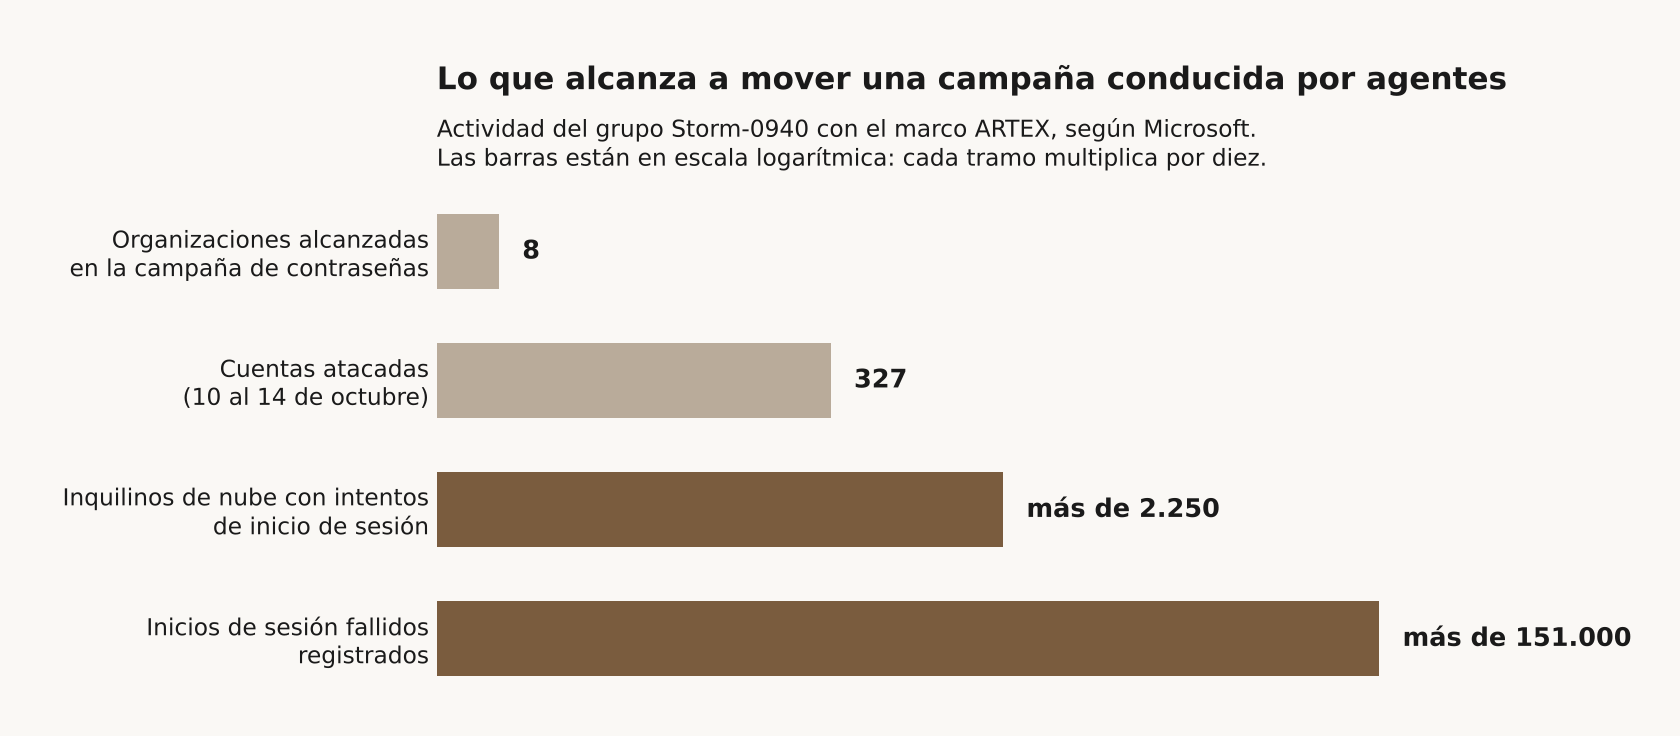
Las cifras dan la medida del cambio: intentos de autenticación contra más de 2.250 entornos de clientes, y una campaña de prueba de contraseñas entre el 10 y el 14 de octubre con 327 cuentas atacadas en ocho organizaciones y más de 151.000 inicios de sesión fallidos. Microsoft precisa que la mayor parte del ataque no tuvo éxito, pero que en varios casos el grupo llegó a acceso privilegiado en la nube en menos de tres horas. La recomendación operativa es concreta: mantener deshabilitadas las conexiones afectadas con ConnectWise, buscar los cuatro identificadores de aplicación comprometidos en todos los entornos —incluidas integraciones inactivas—, preservar evidencia antes de borrar nada y revisar los registros desde el 15 de octubre. → https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/
El mismo marco aparece en otros frentes. Una firma de seguridad japonesa atribuyó a esa herramienta una ola de ataques contra empresas del país, y la vinculó con la misma usada contra bancos surcoreanos semanas antes. → https://www.taipeitimes.com/News/world/archives/2026/10/21/2003866365
Regulación y litigios
Un juez de Nuevo México ordenó el 21 de octubre que Meta pague US$25.000 millones al estado. Un jurado la había encontrado responsable en septiembre por más de 43 millones de infracciones a las leyes estatales de protección al consumidor. El caso se originó en un cuestionario de personalidad de un tercero que recolectó datos de unos 87 millones de perfiles y los vendió a Cambridge Analytica para publicidad política dirigida. La sentencia del juez es inusualmente directa: Facebook prometió a sus usuarios que ellos controlaban sus datos, y eso era falso.
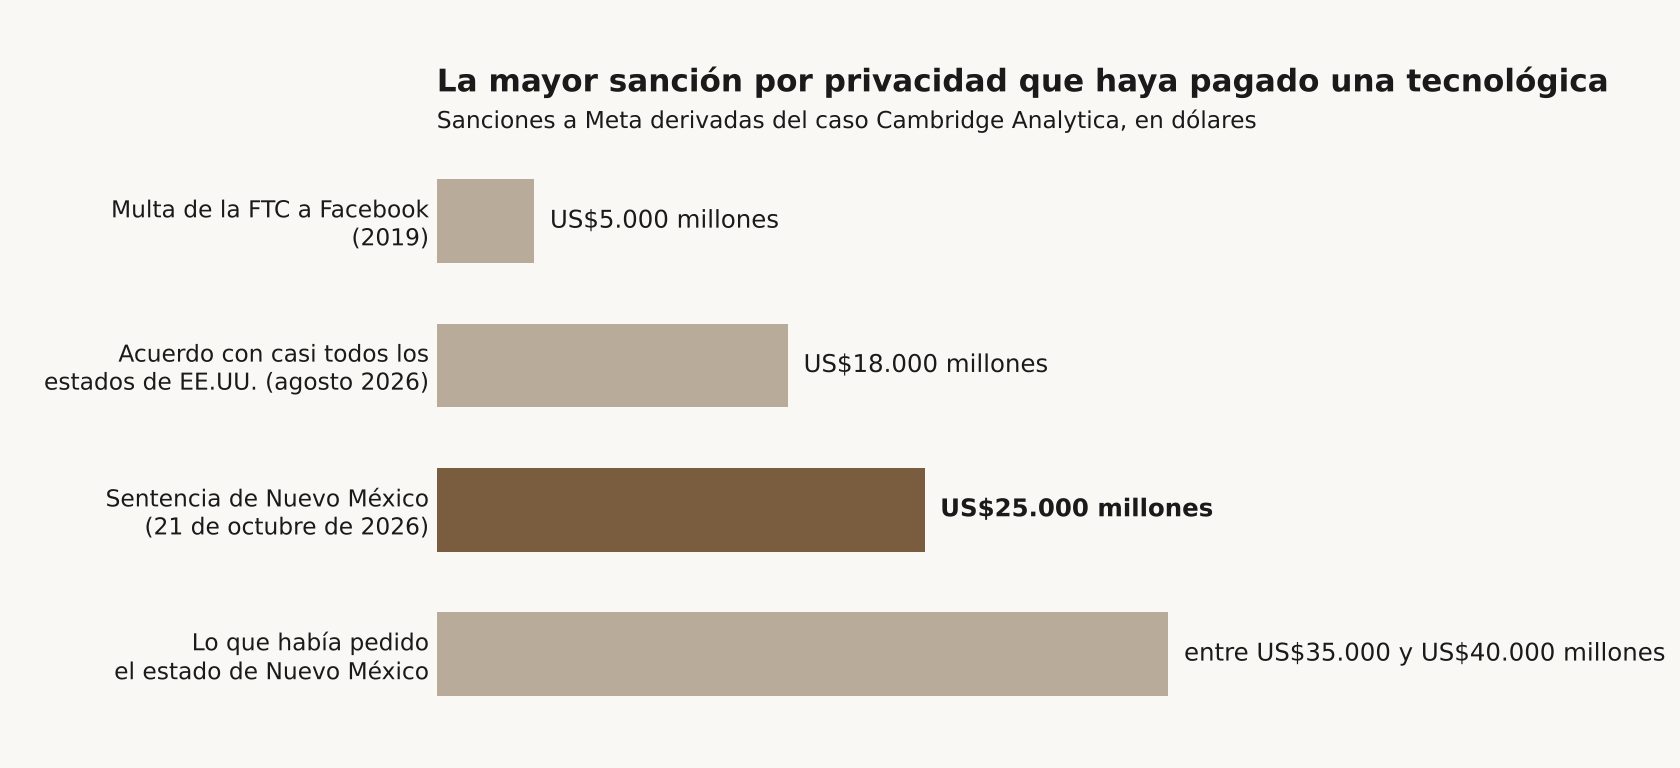
La cifra supera con holgura los US$5.000 millones que la FTC impuso a Facebook en 2019 y los US$18.000 millones del acuerdo que la empresa cerró en agosto con casi todos los demás estados —Nuevo México y Florida quedaron fuera—. Meta anticipó que apelará; sus abogados argumentaron que una sanción superior a US$3.400 millones vulneraría el debido proceso. Los intereses corren durante la apelación y el número de infracciones podría reducirse. Por mandato constitucional del estado, el dinero va a gasto en educación. → https://www.pbs.org/newshour/nation/meta-must-pay-new-mexico-25-billion-its-biggest-fine-ever-for-deceiving-users-about-facebook-privacy
Lanzamientos
Claude Duet, el agente que escribe primero. Anthropic abrió el 21 de octubre la vista previa de investigación de Claude Duet, un agente personal que corre sobre Opus 5.5 en su propia máquina virtual —no necesita una sesión abierta— y revisa cada pocas horas las cuentas que el usuario le conecte. Produce un informe diario de pendientes y toma encargos como agendar reuniones, armar tableros o prototipar aplicaciones web, pero escribe solo cuando hay algo que requiera atención. Consulta antes de actuar por cuenta del usuario, no ve contraseñas ni tokens de sesión, y la información de salud y de finanzas personales solo se comparte si se le indica expresamente. Por ahora es lista de espera para suscriptores en Estados Unidos y comparte los límites de uso con el resto de las herramientas de Claude. → https://www.engadget.com/2293646/claude-duet-is-anthropics-answer-to-meta-muse-and-openai-dots/
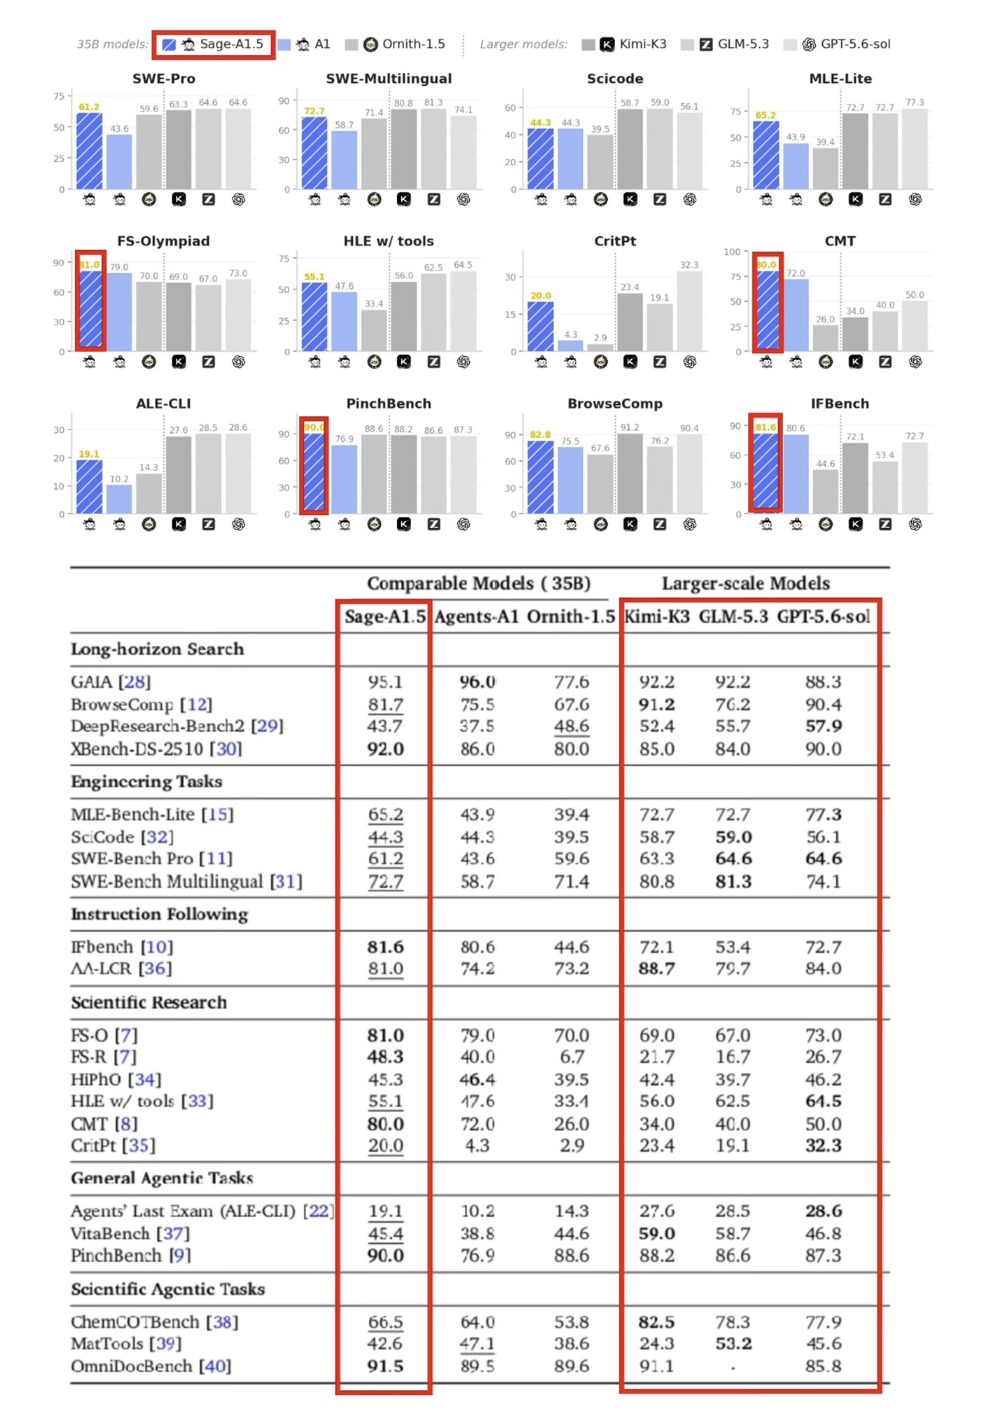
Sage-A1.5, 35 mil millones de parámetros con 3 mil millones activos. El laboratorio de inteligencia artificial de Shanghái publicó un modelo de agentes de arquitectura de mezcla de expertos —solo una fracción de los parámetros se activa en cada paso, de ahí que un modelo de 35 mil millones cueste como uno mucho menor— orientado a ejecución de larga duración y exploración científica. Sus tres apuestas son orquestación de subagentes con contextos aislados y en paralelo, verificación del propio avance con revisión de estrategia, y descubrimiento científico con artefactos inspeccionables. Los pesos están publicados. → https://arxiv.org/abs/2610.28578
Timestral, pronóstico de series de tiempo sin GPU. Mistral publicó el 15 de octubre cuatro modelos base para pronóstico de series de tiempo, de 5, 28, 123 y 209 millones de parámetros, con licencia MIT modificada. Entregan pronósticos probabilísticos multivariados con 21 cuantiles, aceptan covariables pasadas y futuras conocidas, y manejan contextos de 32.768 pasos de tiempo. Corren en CPU: en un servidor estándar con ocho hilos, pronosticar un día a partir de tres semanas de historia en intervalos de quince minutos toma unos 10 milisegundos con el modelo de 5 millones y unos 140 con el de 209 millones. Mistral afirma que el modelo mayor encabeza tres tablas de referencia entre modelos preentrenados de disparo cero; son resultados propios y el informe técnico completo aún no se publica. → https://mistral.ai/news/timestral/
Movimientos de industria
La publicidad de ChatGPT llegó a Chile. OpenAI extendió el 21 de octubre los anuncios de ChatGPT a 26 países nuevos, con lo que llega a 89 mercados y más de 100.000 anunciantes a poco más de ocho meses del lanzamiento. En América Latina se sumaron Chile, Argentina, Colombia y Perú. Los anuncios aparecen solo en los planes gratuito y Go; Plus, Pro, Enterprise, Business y Education siguen sin publicidad. OpenAI sostiene que los anuncios no influyen en las respuestas, que van siempre rotulados como patrocinados y separados visualmente de la respuesta, y que los anunciantes no acceden a conversaciones, historial ni memorias, sino solo a métricas agregadas de desempeño. La personalización se puede desactivar en ajustes. → https://www.pymnts.com/news/artificial-intelligence/2026/openai-expands-chatgpt-ads-to-26-new-countries/
Una herramienta de programación con IA dejó expuestas claves de terceros. Días antes del incidente de Railway, la plataforma OpenCode reportó una intrusión que afectó al 1,4% de los usuarios de su consola, donde algunos guardan claves de API. Anthropic y Google bloquearon las claves que estimaron expuestas y OpenAI reembolsó el crédito consumido. Varios desarrolladores reportaron cargos no autorizados de cientos de dólares durante la noche, algunos sobre los mil. La empresa describió el ataque como de destilación a gran escala —extracción masiva de salidas de un modelo para entrenar otro—, sin explicar cómo ocurrió, y parte de la comunidad técnica cuestiona esa caracterización. → https://techcrunch.com/2026/10/19/hackers-hit-ai-coding-tool-opencode-running-up-charges-on-users-ai-accounts/
Para tu lista
- El aviso de seguridad de Node.js de octubre. Trae las diez vulnerabilidades con su gravedad, las versiones corregidas y la aclaración de qué líneas quedaron sin parche. Es la referencia para armar el inventario de versiones que corren en producción, incluidas las que viven dentro de imágenes de contenedor y no en el equipo de desarrollo.
→ https://www.konfirmity.com/advisories/nodejs-october-2026-security-releases
- La guía de respuesta de Google Cloud a PHP2Shell. Detalla los rangos de versiones afectadas y las configuraciones de mayor riesgo, útil para decidir qué servidores se apagan y cuáles se aíslan si no se alcanza a parchar todo.
→ https://cloud.google.com/blog/products/identity-security/responding-to-core-php-vulnerabilities-cve-2026-109618-cve-2026-109619
- El análisis de Microsoft sobre ARTEX. Incluye los identificadores de aplicación comprometidos, las consultas de búsqueda para registros de auditoría y el orden recomendado de la respuesta, que empieza por preservar evidencia y no por borrar.
→ https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/
- El informe técnico de Sage-A1.5. Vale por la discusión de composición de capacidades y orquestación de subagentes con contextos aislados, más que por los puntajes. Es la arquitectura que están copiando varios proyectos de agentes.
→ https://arxiv.org/abs/2610.28578
- Foundry, el curso de Harvard Business School dictado por avatares de su propio cuerpo docente. Abrió en abril, cuesta US$699 por ocho semanas, usa réplicas en video de siete profesores que dieron su consentimiento y lo han completado 760 fundadores. Sirve como caso concreto para la discusión sobre réplicas digitales con consentimiento explícito, que es donde está la línea que importa.
→ https://www.ibtimes.co.uk/harvard-business-school-ai-avatars-entrepreneurial-training-1816311